Login Fail Pad
Loguj nieudane logowania, żeby zobaczyć próbę brute-force bez instalacji WAF.
Login Fail Pad to proponowane wtyczka WordPress — Loguj nieudane logowania, żeby zobaczyć próbę brute-force bez instalacji WAF. Jeszcze nie do pobrania — oddano 0 z 40 potrzebnych głosów. Zagłosuj albo dołącz do waitlisty.
Aktualizacja
W skrócie
- Platforma
- WordPress
- Status
- Zbieramy głosy
- Głosy
- 0 z 40 (brakuje 40)
- Wymagania
- WordPress 6.4+, PHP 8.1+
- Integracje
- wp-login.php
- Cena
- Free core + Pro · Pro from $19/year
- Czas buildu
- ~4 weeks after threshold
Problem
Nieudane POST-y wp-login pojawiają się tylko w logach hosta, po fakcie, a wtyczki bezpieczeństwa owijają ten dziennik płatnym firewallem.
Dla kogo jest to wtyczka WordPress
Administratorzy, którzy chcą listy porażek w wp-admin.
Login Fail Pad to proponowana wtyczka WordPress dla administratorów, którzy chcą listy porażek w wp-admin.
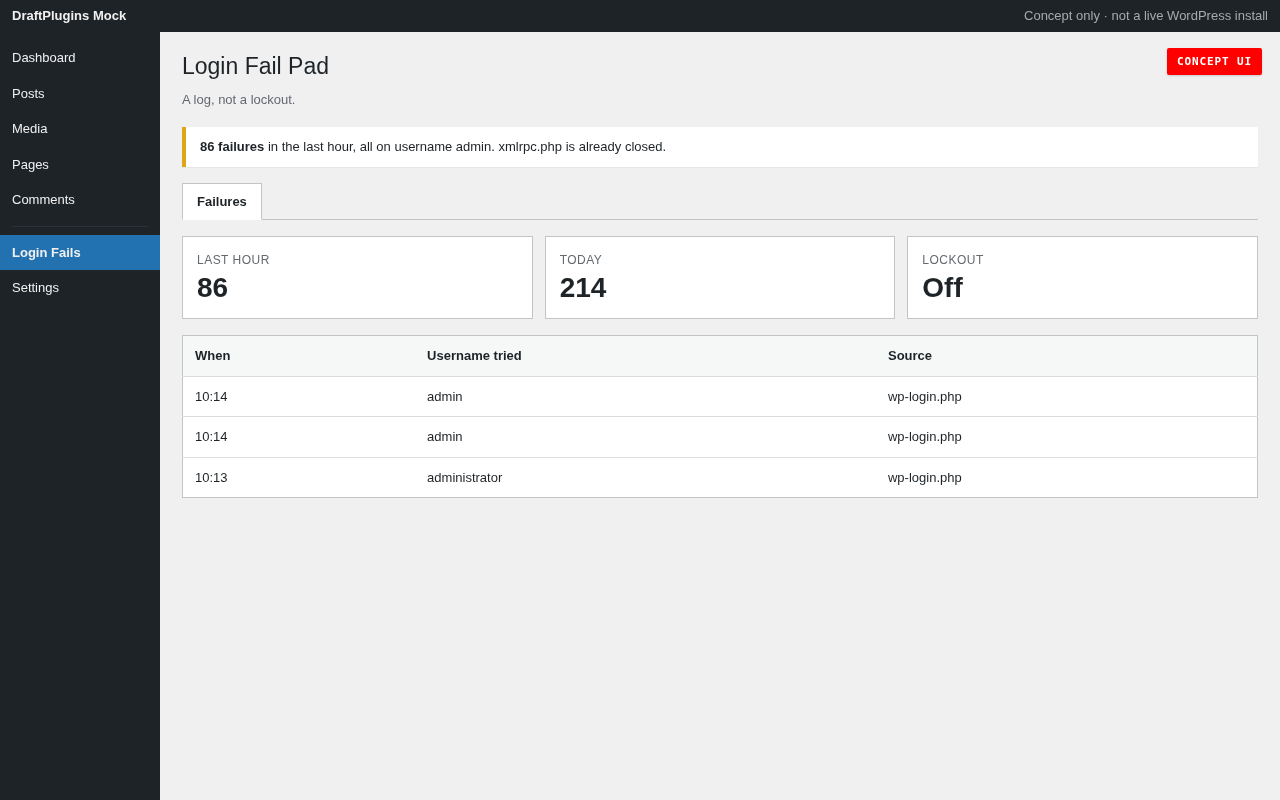
Nieudane logowania są listowane z czasem, próbą nazwy użytkownika i hashem IP. Widzisz wolumen. Nie blokuje IP — sparuj z firewallem hosta, jeśli tego potrzebujesz.
Proponowane funkcje
Co to wtyczka WordPress objąłoby w pierwszym wydaniu.
-
Lista porażek
Czas, próba nazwy użytkownika, hash IP.
-
Wolumen
Liczniki per dzień, żeby skok był oczywisty.
-
Bez lockoutu
Pierwsza wersja tylko loguje.
Poza pierwszym wydaniem
Świadomie poza zakresem, żeby pierwsza wersja była mała i konkretna.
- Automatyczne lockouty
- Captcha
- WAF
Ekrany koncepcyjne
Co po głosie
Każdy szkic idzie tą samą ścieżką od propozycji do wydania.
-
1
Zbieramy głosy Jesteś tutaj
Społeczność decyduje, czy ta wtyczka powstanie.
-
2
Próg osiągnięty
Wystarczy głosów — szkic wchodzi do kolejki buildu.
-
3
W realizacji
Zakres zostaje blisko opublikowanej listy funkcji.
-
4
Do pobrania
Waitlista dostaje maila pierwsza, z danymi do pobrania.
wp-login.php
WordPress 6.4+, PHP 8.1+
Free core + Pro · Pro from $19/year
Pakiet bezpieczeństwa, logi serwera, XML-RPC Gate
Najczęstsze pytania
Częste pytania o ten szkic (wtyczka WordPress).
Czy to blokuje atakującego?
Nie. Pokazuje próbę. Lockouty zostają u hosta albo WAF.
Czy IP są przechowywane jawnie?
Lista przechowuje hash plus obcięty wyświetlacz, który możesz wyłączyć.
Czy Login Fail Pad jest już do pobrania?
Nie. Login Fail Pad to proponowane wtyczka WordPress, nie gotowy download. Ma 0 z 40 głosów potrzebnych, zanim ruszy development.
Co robi Login Fail Pad?
Loguj nieudane logowania, żeby zobaczyć próbę brute-force bez instalacji WAF. To propozycja (wtyczka WordPress) na DraftPlugins, gdzie społeczność głosuje, co powstanie.
Kiedy Login Fail Pad zostanie wydane?
Szacowany czas buildu: ~4 weeks after threshold. Cała waitlista dostaje maila, gdy tylko wyjdzie.
Ile będzie kosztować Login Fail Pad?
Przewidywana cena: Free core + Pro · Pro from $19/year. Cena szkicu jest orientacyjna i może się zmienić.
Jak dostać maila, gdy Login Fail Pad będzie gotowe?
Zagłosuj na tej stronie i wpisz e-mail na waitlistę. Piszemy tylko o Login Fail Pad.
Czego wymaga Login Fail Pad?
Planowane wymagania: WordPress 6.4+, PHP 8.1+.